El 26 de octubre de 2026 Apple publicó iOS 27.2 y, con él, una novedad discreta: el iPhone ya puede estimar si eres adulto a partir de un selfi. No pide el DNI ni la tarjeta. Pide la cara. La verificación de edad biométrica deja de ser un trámite de páginas para adultos y pasa a vivir dentro del sistema operativo del teléfono que llevamos en el bolsillo.
La pregunta que me interesa no es si funciona. Es quién guarda la llave. Para pensarlo he escrito dos fábulas: una pensando mal y otra pensando bien. Las dos describen la misma tecnología. Solo cambia quién la controla.
Respuesta corta: la verificación de edad biométrica es segura cuando cumple tres condiciones comprobables. Devuelve solo un «sí» o un «no». No conserva la imagen ni ninguna plantilla facial. Y permite que terceros independientes auditen el sistema. Si falla cualquiera de las tres, deja de ser un control de acceso y se convierte en un archivo de caras.
¿Qué ha lanzado Apple exactamente?
Con iOS 27.2 y iPadOS 27.2, Apple ha incorporado la estimación facial de edad para que los usuarios de determinados países confirmen que son mayores de edad. Según la información publicada por Biometric Update, la comprobación puede saltar al crear una cuenta, al actualizar el sistema, al cambiar ciertos ajustes de seguridad o al descargar aplicaciones para mayores de 18 años.
El procedimiento es sencillo: el usuario centra la cara y captura cuatro ángulos moviendo la cabeza a derecha, izquierda, arriba y abajo. Los modelos de estimación funcionan a la vez en el propio dispositivo y en Private Cloud Compute, la nube privada de Apple, y los resultados se combinan en el teléfono. Apple asegura que el selfi se elimina tras el análisis y que quien supera la prueba no tiene que repetirla. Si la estimación falla, queda la vía tradicional: tarjeta de crédito o documento oficial.
Apple enumera exigencias de comprobación de edad en Australia, Brasil, Singapur, Corea del Sur, Reino Unido y el estado de Texas, aunque por ahora la opción del selfi solo figura en Australia, Brasil, Singapur y Reino Unido. España no está en la lista. Todavía.
Hay un matiz técnico que conviene no perder: esto es estimación de edad, no identificación. El sistema no decide quién eres ni cuándo naciste, sino si probablemente superas un umbral. Es una diferencia importante, pero no resuelve la cuestión de fondo de toda verificación de edad biométrica. El propio contexto lo explica: el proveedor Incode afirma que hay más de 32 leyes de «age assurance» en vigor en el mundo, y cada una empuja a las plataformas a pedir algo más al usuario.
El problema de la verificación de edad biométrica: una cara no se cambia como una contraseña
Si se filtra tu contraseña, la cambias. Si se filtra tu cara, no. Por eso el Reglamento General de Protección de Datos trata los datos biométricos como categoría especial, y por eso la discusión no es teórica.
En marzo de 2026 la Agencia Española de Protección de Datos (AEPD) sancionó a un proveedor de verificación de edad que exigía un escaneo facial sin ofrecer alternativas. El sistema generaba una plantilla biométrica persistente, recogía el consentimiento con casillas premarcadas y conservaba datos durante demasiado tiempo. La multa fue de 950.000 euros, de los cuales 500.000 correspondían a tratar datos de categoría especial sin base jurídica válida.
Al mismo tiempo, la Ley de Servicios Digitales europea establece que la simple autodeclaración («tengo 18 años») no es un método fiable. Las empresas quedan atrapadas entre dos obligaciones: verificar más y guardar menos. Ahí empiezan las fábulas.
Pensando mal: el lobo y el espejo
En la entrada del prado más verde del valle, el lobo colocó un espejo. «Es por vuestro bien», dijo a las ovejas. «Hay hierbas que no convienen a los corderos. Mirad el espejo y él sabrá si sois adultas. No os preocupéis: el espejo olvida todo lo que ve».
Las ovejas, agradecidas, se miraron. Al principio solo para el prado. Luego el lobo puso espejos en el abrevadero, «por la higiene»; en el redil, «por la seguridad»; en el camino del monte, «por si alguna se perdía». Era tan cómodo que ninguna se quejó. Además, ¿quién recordaba ya cómo era entrar sin mirarse?
Una noche, una oveja vieja se preguntó cómo sabía el espejo distinguir un cordero de una oveja si nunca había visto ninguno. Fue detrás del redil y encontró la respuesta: una pared enorme cubierta con las caras de todas las ovejas del valle, cada una con su nombre, su edad y sus costumbres.
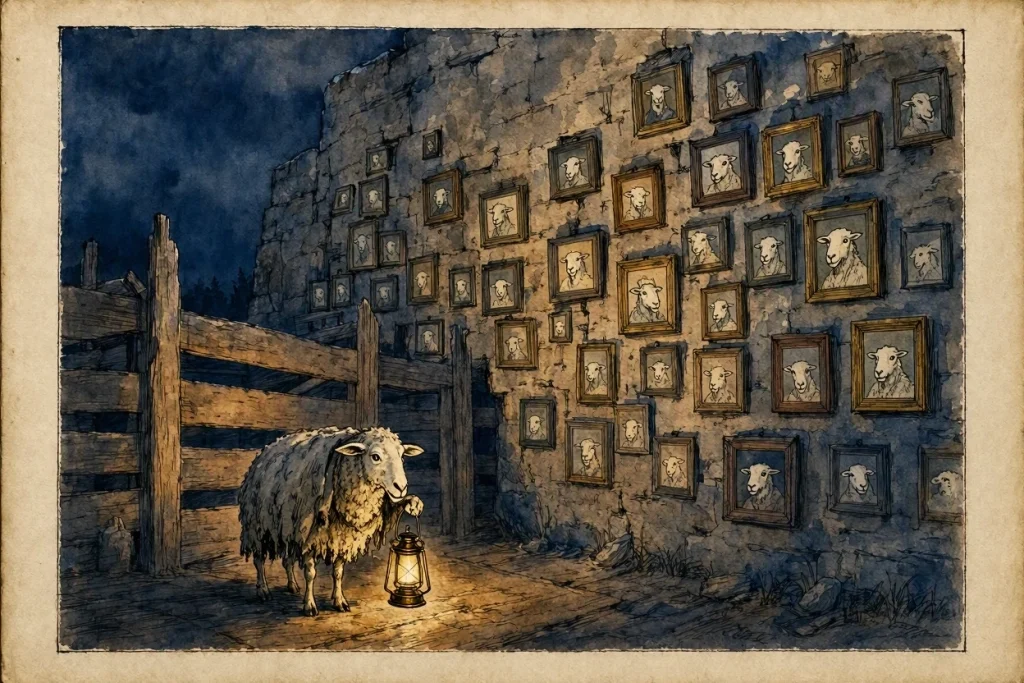
Y el lobo, que hacía tiempo que no salía a cazar, ya no lo necesitaba. Sabía exactamente dónde encontrar a cada una.
Moraleja: quien te pide la cara para abrir una puerta acaba teniendo la llave de todas.
Qué describe la fábula del lobo en lenguaje de empresa
La fábula no habla de tecnología. Habla de tres mecanismos que cualquier responsable de datos reconoce.
El primero es la desviación de finalidad, lo que en la literatura anglosajona se llama «function creep». El espejo nace para un prado y termina en el abrevadero, el redil y el monte. Cada ampliación tiene una excusa razonable. Ninguna se discute por separado.
El segundo es la comodidad como anestesia. Cuando mirarse es más rápido que buscar el carné, nadie se pregunta qué ocurre con la imagen. La fricción, que tanto molesta en los procesos digitales, era también un recordatorio de que se estaba entregando algo.
El tercero es la pregunta de la oveja vieja, la más incómoda: un modelo que estima edades ha tenido que aprender de muchas caras. Preguntar con qué datos se entrenó y con qué consentimiento no es desconfianza; es diligencia debida. Y fijaos en la promesa del lobo: «el espejo olvida». Una promesa es una frase. La pared es arquitectura.
Pensando bien: la lechuza del bosque
Los animales del bosque tenían un problema: los cachorros se metían en la cueva de las setas venenosas. Decidieron poner en la entrada a la lechuza, que tenía muy buena vista.
Pero antes le pusieron tres condiciones. Solo diría «pasa» o «aún no», nunca el nombre de nadie. No podría llevar cuaderno ni contar a nadie lo que había visto. Y cualquier animal podría subir a su rama cuando quisiera para comprobar que cumplía.
La lechuza aceptó. Miraba a cada uno un instante, decía «pasa» o «aún no» y lo olvidaba al momento. Si dudaba, pedía al animal que trajera una pluma de su madre como prueba, y tampoco la guardaba.
Un día el zorro le ofreció una fortuna en ratones a cambio de que le dijera quién entraba y a qué hora. La lechuza no pudo aceptar aunque hubiera querido: no recordaba nada. Y los cuervos, que subían a su rama cada semana, habrían descubierto cualquier cuaderno.
Los cachorros dejaron de enfermar, y nadie en el bosque sintió que lo vigilaban.
Moraleja: la buena guardiana no es la que promete olvidar, sino la que no puede recordar y deja que la vigilen.
Las condiciones de la lechuza, traducidas a normativa
Lo curioso de esta fábula es que no la he inventado del todo. Sus condiciones coinciden casi punto por punto con lo que exigen los reguladores europeos a una verificación de edad biométrica respetuosa con la privacidad.
«Pasa» o «aún no». El Decálogo de principios de la AEPD pide que el sistema produzca un único resultado binario, sin revelar nunca la edad exacta ni la fecha de nacimiento, y que impida vincular la actividad de una persona entre distintos servicios.
Sin cuaderno. El Comité Europeo de Protección de Datos, en su Declaración 1/2025, considera la supresión inmediata una garantía valiosa: una vez comprobada la edad, no debe quedar registro de los datos usados.
La pluma de su madre. Cuando hay duda, existe una vía alternativa que tampoco se archiva. No es un detalle menor: la ausencia de alternativas al escaneo facial fue precisamente uno de los motivos de la sanción de la AEPD.
Los cuervos en la rama. La auditoría independiente es lo que convierte una promesa en una garantía. Sin cuervos, la lechuza y el lobo dicen exactamente lo mismo.
La aplicación europea de verificación de edad sigue esta lógica: un modelo de doble ciego en el que el verificador no sabe a qué servicio accede el usuario y la plataforma solo recibe «mayor de 18», apoyado en «tokens» anónimos y pruebas de conocimiento cero. La Comisión aspira a que haya soluciones conformes en todos los Estados miembros antes del 31 de diciembre de 2026. Por eso el zorro no puede comprar nada: no se puede vender lo que no existe.
¿Es Apple el lobo o la lechuza?
Sería cómodo elegir bando. La realidad es más interesante.
Sobre el papel, la verificación de edad biométrica de Apple se parece bastante a la lechuza. El resultado se combina en el dispositivo, el selfi se borra y lo que se comprueba es un umbral, no una identidad. Además, Private Cloud Compute tiene algo poco habitual en la industria: Apple abrió su arquitectura a la inspección pública, con una guía de seguridad, un entorno virtual para investigadores, parte del código fuente y recompensas de hasta un millón de dólares por fallos que comprometan la privacidad. Los cuervos pueden subir a la rama. Al menos a esa rama.
Pero hay dos sombras. La primera: la afirmación concreta de que el selfi se elimina no ha sido verificada de forma independiente para esta función. La arquitectura es auditable; esta promesa concreta, de momento, es una promesa.
La segunda sombra es más profunda y no depende de lo que se guarde. La moraleja del lobo tiene una lectura que no habla de memoria, sino de concentración: quien controla la puerta del prado acaba controlando la puerta de todas las aplicaciones. Cuando la comprobación de mayoría de edad vive en el sistema operativo, el guardián del umbral es también el dueño del bosque. Biometric Update recuerda que Apple ha presionado a legisladores estadounidenses para eliminar el derecho de los particulares a demandar en varias propuestas de seguridad infantil, mientras empresas como Aylo celebran que la carga de comprobar la edad pase al dispositivo.
Mi conclusión, con todas las reservas: Apple puede ser una lechuza técnicamente honesta en un bosque donde también es propietaria de los árboles. Y eso merece cuervos de otra especie: reguladores, no solo investigadores.
Cómo implantar verificación de edad biométrica sin convertirse en el lobo
Para un directivo español, esto no es un debate sobre Apple. Es una cuestión de gestión de riesgos. Si tu empresa vende productos con restricción de edad, gestiona una plataforma o contrata un servicio de control de edad por reconocimiento facial, estas son las cinco preguntas que haría antes de firmar.
¿Qué devuelve el sistema? Una verificación de edad biométrica bien diseñada solo debería devolver si se supera el umbral. Si el proveedor te entrega la edad estimada, la fecha de nacimiento o una imagen, estás recibiendo datos que no necesitas y de los que pasas a responder.
¿Qué se guarda y durante cuánto tiempo? Pide por escrito que no se genere una plantilla facial persistente y que la imagen se suprima tras la comprobación. Una política de privacidad no basta; pide la documentación técnica.
¿Quién puede comprobarlo? Auditorías externas, certificaciones o acceso de investigadores. Si nadie puede subir a la rama, la palabra del proveedor es todo lo que tienes.
¿Hay alternativa a la cara? Documento oficial, tarjeta o, cuando esté disponible, la cartera de identidad digital europea. Imponer el escaneo facial como única vía es, literalmente, lo que la AEPD ya ha sancionado.
¿Se puede vincular la actividad entre servicios? Si el mismo proveedor puede saber que la misma persona entró en tu tienda y en otras diez, has construido la pared del lobo con piezas ajenas. Y recuerda que la responsabilidad no se queda solo en el proveedor externo: también puede alcanzar a quien lo contrata.
El impacto: la confianza es arquitectura, no promesa
La estimación facial de edad va a extenderse. Es rápida, no exige documentos y resuelve un problema real: proteger a los menores de contenidos que no les corresponden. Oponerse por sistema a la verificación de edad biométrica sería tan ingenuo como aceptarla sin preguntas.
Lo que está en juego no es la tecnología, sino el diseño del poder que la rodea. Las empresas que entiendan la diferencia entre prometer olvido y ser incapaces de recordar tendrán una ventaja que no aparece en el balance: la confianza de sus clientes. Las que no, descubrirán algún día que alguien ha encontrado la pared detrás del redil.
Al final, lo que separa una fábula de la otra no es la tecnología: es quién la controla, qué puede guardar y si alguien puede comprobarlo.
Si quieres seguir pensando en estas fronteras entre tecnología, negocio y ética, encontrarás más reflexiones en mi blog. Y si tu empresa está diseñando un sistema que pide datos a sus clientes, en Elucubración ayudamos a construirlo como la lechuza y no como el lobo.
Fuentes
- Biometric Update – Apple adds facial age estimation to iOS as age assurance laws spread (28/10/2026)
- MacRumors – iOS 27.2 adds selfie-based age verification
- ID Tech Wire – Apple adds selfie age estimation for adult confirmation in iOS 27.2
- GadgetReview – iOS 27.2 now lets you confirm your age with a selfie
- Osborne Clarke – Verificación de edad: de los principios del CEPD a la aplicación de verificación de edad de la UE
- AEPD – Decálogo de principios: verificación de edad y protección de personas menores de edad ante contenidos inadecuados
- SecurityWeek – Apple opens Private Cloud Compute for public security inspection
- The Hacker News – Apple opens PCC source code for researchers
- Biometric Update – New Incode age estimation tool processes biometrics on-device